Pesquisadores dizem ter hackeado OpenAI usando IA Claude, da Anthropic / foto: © AFP/Arquivos

 Concurso da Guarda Municipal mantém inscrições abertas até 18 de novembro
 Novas regras para atendimento ao consumidor entram em vigor
 Duas pessoas morrem em acidente de asa-delta em São Conrado
 Gabigol contesta queda do Santos e questiona arbitragem após derrota
 Madrugada de quarta-feira será a mais fria da semana com mínimas perto dos 0 ºC
 Google desmantela rede criminosa com backdoors em caixas Android TV
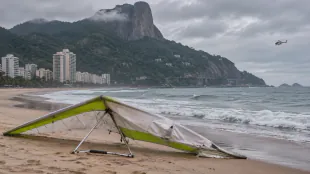 Queda de asa-delta em São Conrado provoca duas mortes
 Defesa de Daniel Vorcaro leva caso à Comissão Interamericana contra o Brasil
Pesquisadores da startup Hacktron AI acessaram as contas do ChatGPT de funcionários da OpenAI usando um modelo de inteligência artificial (IA) da Anthropic, segundo mensagem publicada em seu site nesta sexta-feira (18).
A invasão, confirmada à AFP pela OpenAI, ocorreu no marco de um exercício organizado pela própria empresa a fim de identificar vulnerabilidades em seus sistemas com a ajuda de especialistas em informática externos.
O caso se soma à preocupação crescente entre especialistas em segurança de que as ferramentas de IA estão tornando mais rápido e barato realizar ciberataques sofisticados que antes requeriam equipes especializadas e meses de trabalho.
Os pesquisadores da Hacktron disseram ter encontrado uma vulnerabilidade no fórum público de ajuda da OpenAI, gerido pela plataforma Discourse, que lhes permitiu tomar o controle do site.
"Informamos de imediato a vulnerabilidade inicial à OpenAI e à Discourse e trabalhamos com eles" para coordenar a solução, explicou a Hacktron em uma postagem em um blog.
"Agradecemos sua atenção ao detalhe e a rápida resolução deste problema", acrescentou a publicação.
A OpenAI confirmou que a falha foi corrigida em cerca de 14 horas desde que foram notificados e pagou aos pesquisadores uma recompensa de 6.500 dólares (aproximadamente 34.000 reais).
"Agradecemos aos pesquisadores por nos contatar e compartilhar as descobertas", disse Drew Pusateri, porta-voz da OpenAI, ao explicar a solução adotada.
Os pesquisadores da Hacktron afirmaram que inicialmente usaram o Claude Opus 4.8, da Anthropic, para identificar e explorar a falha de software, mas tiveram dificuldades para conseguir que funcionasse de forma consistente.
Depois recorreram ao Claude Opus 5, o modelo mais recente que, segundo os pesquisadores, produziu um ataque funcional em três horas.
Os hackers não utilizaram o Claude Mythos, um modelo da Anthropic mais avançado, que está restrito a um pequeno grupo de organizações de ciberdefesa avaliadas.
A Anthropic descreveu o Mythos como o modelo com as habilidades de cibersegurança mais sólidas de todos os que desenvolveu.
A Hacktron informou que continua realizando testes similares em outras companhias.
D.Schlegel--VB