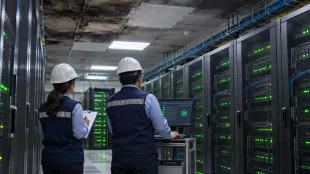
Una operación de Europol permite desactivar cien servidores dedicados a la ciberpiratería / Foto: © Anp/AFP/Archivos

 Valentino Palacios explica su polémico comentario sobre quienes madrugan para trabajar
 Giuli Cunha responde a la controversia con Ana Paula Consorte
 Dina Páucar anuncia que será abuela por primera vez
 Alianza Lima derrotó a Cienciano y tomó el primer lugar del acumulado
 Alianza Lima superó a Cienciano en Matute con gol de Eryc Castillo
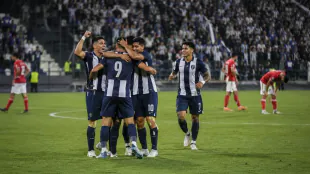
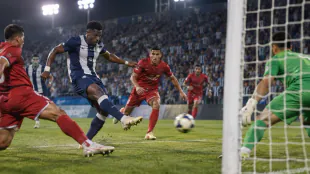 Eryc Castillo selló el triunfo de Alianza Lima sobre Cienciano con un gol de cabeza
 Loterías de la Cruz Roja y del Huila: números ganadores del sorteo del 3 de noviembre
 Se confirman las empresas participantes y los ponentes de Blue Magic Netherlands del 17 de noviembre
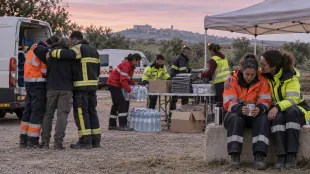
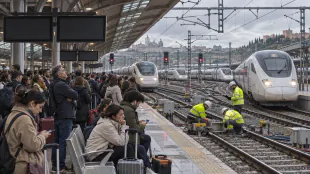 Trabajadores y usuarios describen un deterioro cotidiano de la alta velocidad española
La agencia policial europea Europol anunció el jueves la detención de cuatro personas en una gran operación internacional contra los programas informáticos malignos que permitió tumbar o interrumpir más de cien servidores.
El operativo "Endgame" (Fin del juego) tuvo "un impacto mundial en el ecosistema de 'droppers'", declaró Europol en referencia a un tipo de programa que se utiliza para insertar otros virus en redes y sistemas informáticos.
Realizada entre el 27 y el 29 de mayo, la operación policial permitió el arresto de cuatro personas en Armenia y Ucrania y comportó casi una veintena de registros policiales en estos dos países, además de Países Bajos y Portugal.
Además de las detenciones, ocho sospechosos huidos serán añadidos a la lista europea de presuntos criminales buscados, dijo Europol.
Las fuerzas de seguridad consiguieron tumbar o interrumpir el funcionamiento de más de cien servidores en países europeos, Estados Unidos y Canadá, y tomaron el control de unos 2.000 dominios web.
Según la agencia judicial europea, Eurojust, las principales víctimas de los sistemas maliciosos desmantelados eran empresas, autoridades e instituciones nacionales.
La policía neerlandesa cifró los daños ocasionados en "cientos de millones de euros". "Millones de particulares también fueron víctimas porque sus sistemas fueron infectados", dijo en un comunicado.
La investigación, abierta en 2022, demostró que uno de los sospechosos ganó al menos 69 millones de euros (74,5 millones de dólares) en criptomonedas alquilando una infraestructura criminal para el despliegue de "ransomware", indicó Eurojust.
Este tipo de virus suele bloquear el acceso del usuario al sistema operativo infectado y normalmente no lo libera hasta que se paga un rescate económico a los ciberdelincuentes.
- Los "droppers" -
Las autoridades se centraron en actuar contra los grupos que estaban detrás de seis familias de "droppers": IcedID, SystemBC, Bumblebee, Smokeloader, Pikabot y Trickbot.
Este tipo de programas "permite a los criminales esquivar las medidas de seguridad y desplegar programas dañinos", explicó Europol.
"Generalmente, estos no causan daños directamente por sí mismos, pero son decisivos para permitir el acceso y la puesta en marcha de programas dañinos en los sistemas afectados", explicó la agencia.
Normalmente se instalan con correos que contienen vínculos infectados o documentos adjuntos en Word o PDF con virus que permiten acceder a los datos personales o las cuentas bancarias de los usuarios del ordenador, dijo Eurojust.
SystemBC, por ejemplo, facilitaba la comunicación anónima entre un sistema infectado y los servidores de comando y control; y Pikabot permitía el despliegue de virus, la toma de control de ordenadores a distancia y el robo de datos.
En el caso de Trickbot, fue el programa que se utilizó para acceder a la red informática de los hospitales y los centros de salud de Estados Unidos durante la pandemia.
Los investigadores franceses identificaron al supuesto administrador de SystemBC, dijo la fiscalía en un comunicado. También identificaron al de Pikabot, que fue detenido en su domicilio en Ucrania.
El jefe de la oficina contra la ciberdelincuencia de la policía francesa, Nicolas Guidoux, dijo que no podían estimar el número de víctimas de estos programas hasta el análisis de los servidores desmantelados.
Sin embargo, podrían ser cientos de miles, afirmó a la AFP este funcionario, que coordinó la operación en Francia.
El operativo "Endgame" sigue abierto y se esperan más arrestos, dijo Europol.
L.Meier--VB