Campaña 'ClaudeFix': Delincuentes instalan malware en macOS mediante chats legítimos de Claude

 Casi 200 países pactan acelerar los esfuerzos para frenar la destrucción de la naturaleza
 COP17 acuerda textos clave para proteger la naturaleza
 Una "lucecita" en la oscuridad propicia el regreso del nobel Asturias a Guatemala, dice su hijo
 UE y Canadá lanzan nueva "alianza" con acuerdos sobre minerales críticos, IA y Ucrania
 Votación anticipada en EEUU alcanza participación récord de 48 millones
 Mujer estadounidense que sobrevivió a ejecución dice que vive con dolor constante
 Bitchat, la aplicación de mensajería sin internet que gana popularidad antes de las manifestaciones
 La inflación en Alemania se desacelera al 2,8% interanual en octubre
 Las autoridades chinas sancionaron a 8 millones de personas por corrupción desde 2012
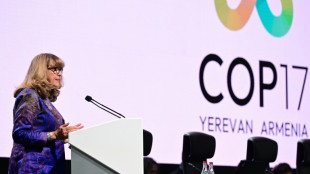 La COP17 sobre biodiversidad encara su recta final sin visos de consenso
 Los beneficios y ventas de Chevron se disparan en el tercer trimestre
 Gigantes petroleros de EEUU reportan aumento de beneficios debido a la guerra en Irán
 La economía de la zona euro crece un 0,4% en el tercer trimestre
 Empiezan las evacuaciones humanitarias en la ciudad ucraniana de Oleshki
 El PIB de España creció un 0,6% en el tercer trimestre pese a la inflación
 Francia reconoce que su economía está "paralizada" tras la contracción del PIB
 La contaminación por los incendios mató a 3.560 personas en Indonesia en septiembre
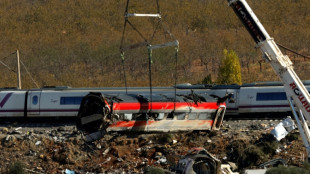 España identifica a las víctimas del choque de trenes ante la angustia de sus familias
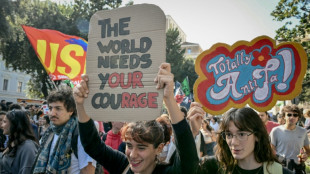 Miles de estudiantes y trabajadores protestan en Italia bajo un fuerte despliegue de seguridad
 El Banco de Japón afirma que la inflación alcanzó su meta del 2% después de 13 años
 Los Pelicans se apuntan su primer triunfo y los Cavaliers pinchan en Atlanta
 El costo de vida enfurece a los estadounidenses en las legislativas
 Trump cancela dos mítines el fin de semana antes de las legislativas en EEUU
 El presidente de Colombia militariza una ciudad fronteriza con Venezuela por una ola de violencia
 El Getafe sobrevive en la Copa del Rey ante un equipo de sexta categoría
Una nueva campaña de ciberseguridad, bautizada como 'ClaudeFix', ha sido identificada por Zscaler. Los atacantes explotan la funcionalidad de chat compartido de Anthropic para engañar a usuarios de macOS y ejecutar scripts maliciosos que roban credenciales y criptomonedas.
Un equipo de inteligencia de amenazas ha descubierto una sofisticada campaña de ciberataques que aprovecha la infraestructura legítima de los grandes modelos de lenguaje (LLM) para comprometer dispositivos con sistema operativo macOS. La operación, identificada bajo el nombre de 'ClaudeFix', utiliza los chats compartidos de la plataforma Claude, desarrollada por Anthropic, como vector principal para instalar un troyano conocido como MacSync Stealer.
Según detalla un informe técnico publicado por Zscaler, esta iniciativa representa una evolución en las tácticas de ingeniería social. En lugar de depender de correos electrónicos con enlaces maliciosos tradicionales, los ciberdelincuentes han optado por indexar sus ataques directamente en los motores de búsqueda más utilizados. El objetivo es capturar a usuarios que buscan activamente herramientas de inteligencia artificial para sus equipos Apple, ganándose su confianza desde el primer momento al dirigirlos a dominios oficiales.
La campaña operó con una ventana temporal específica y reducida, entre el 12 y el 19 de junio del año en curso. Esta brecha de tiempo responde a la necesidad de los atacantes de actuar con rapidez antes de que Anthropic detectara y desactivara las vulnerabilidades explotadas. Durante este periodo, se identificó una infraestructura publicitaria bien organizada diseñada para evadir los bloqueos automáticos de las plataformas de anuncios.
Los investigadores de Zscaler confirmaron que el 100% del tráfico malicioso provenía de Google Ads. Se rastrearon hasta 22 identificadores de campaña únicos, lo que indica un esfuerzo coordinado para mantener la visibilidad de los enlaces incluso si algunas cuentas eran suspendidas. Los términos de búsqueda utilizados por los atacantes incluían variaciones específicas como 'claude', 'claude ai', 'claude code', 'claude mac' y 'ai claude'. También se detectaron búsquedas en chino simplificado, sugiriendo un alcance global o la inclusión de actores que operan desde regiones asiáticas.
Cuando un usuario hacía clic en uno de estos anuncios patrocinados, aparecía entre las primeras posiciones de los resultados. Al hacer clic, el navegador redirigía a una URL oficial alojada en los servidores de Anthropic, con la estructura 'claude.ai/share/...'. Esta dirección mostraba un chat compartido que contenía instrucciones aparentemente legítimas para configurar Claude Code en un dispositivo Mac.
El mecanismo de ataque se basa en una técnica conocida como ClickFix. El chat engañoso solicitaba a la víctima que copiara y pegara una instrucción específica en la terminal de su ordenador. Al ejecutar este comando, el usuario iniciaba una sintaxis basada en 'curl' que descargaba un script malicioso de primera etapa. Este proceso estaba diseñado para ser transparente: el script se canalizaba inmediatamente al intérprete de comandos Zsh sin crear archivos temporales en el disco duro, evitando así las detecciones preliminares de los antivirus locales.
Una vez ejecutado, el malware modificaba la configuración de la terminal para garantizar su persistencia. Esto significaba que cada vez que la víctima abría una nueva ventana de terminal, el código malicioso se reinstalaba y ejecutaba automáticamente. En etapas posteriores, los atacantes aprovechaban los menús de seguridad nativos de Apple para persuadir a las víctimas de que concedieran accesos de privilegios, eliminando cualquier rastro del proceso y obteniendo acceso total al sistema.
Con el control completo del dispositivo, MacSync Stealer comenzaba la recopilación masiva de información. El troyano creaba un directorio temporal donde almacenaba datos extraídos de navegadores basados en Chromium, accedía a las bases de datos del llavero de macOS y buscaba archivos confidenciales por extensión, como documentos PDF, DOCX y TXT. Además, se dirigía específicamente hacia claves criptográficas, certificados y configuraciones de VPN.
La exfiltración de los datos robados se realizaba mediante un método diseñado para pasar desapercibido. Los archivos se comprimían en bloques idénticos de 10 megabytes. Si algún fragmento fallaba debido a problemas de red, el sistema reintentaba el envío hasta ocho veces más por cada bloque. Una vez completada la transferencia al servidor de los atacantes, el malware eliminaba todas las pruebas de su presencia, dificultando enormemente la labor forense digital.
Zscaler ha notificado a Anthropic sobre esta nueva modalidad de ataque. La compañía de inteligencia artificial ha actuado rápidamente para desactivar todos los enlaces comprometidos identificados en la campaña. Actualmente, estos vínculos ya no están disponibles para los usuarios.
No obstante, los expertos advierten que la desaparición de esta campaña específica no garantiza la seguridad a largo plazo. El control sobre estas técnicas es limitado para los equipos de seguridad, especialmente cuando el malware no deja rastros visibles y es prácticamente invisible para las herramientas tradicionales. A medida que los asistentes de IA avanzan, se hace imperativo un análisis continuo de estas vulnerabilidades emergentes para proteger tanto los datos personales como los activos financieros de los usuarios.
L.Stucki--VB