Hive ransomware, un modelo de negocios moderno y eficiente / Foto: © AFP/Archivos

 Converse Chuck Taylor All Star Wedge: zapatillas con cuña oculta que suman altura sin perder el estilo clásico
 Pau Cubarsí gana el Golden Boy 2026 tras liderar a España en la Copa Mundial
 Sheinbaum entrega viviendas en Chiapas y anuncia alivios para deudores
 Ciberseguridad en Colombia: la IA y la nube amplían los riesgos digitales
 Un hackeo atribuye casi 394.000 muertes militares rusas a la guerra en Ucrania
 Detienen en Zapopan a “R2”, investigado por el asesinato de Carlos Manzo
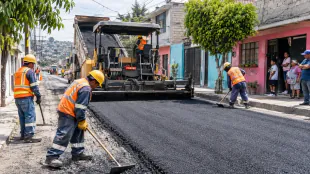
 Marina del Pilar anuncia más becas y respaldo a mujeres en Baja California
 México reconoce a 5.655 docentes por prácticas educativas innovadoras
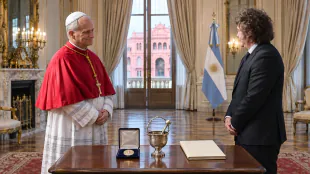 Los obsequios y la agenda oficial de Milei y León XIV en Buenos Aires
 León XIV pide prudencia al poder y una economía centrada en las personas
 Anses permite consultar en tres pasos la situación de la Reparación Histórica
 Madrid estrena rutas gratuitas guiadas por vecinos para divulgar su patrimonio rural
 Feijóo promete revisar la red ferroviaria y exige devolver gratificaciones de Adif
 España debate cómo ampliar suelo residencial sin reactivar la especulación urbanística
 Una investigación detecta 7.700 perfiles en español que buscan material de abuso infantil
El desmantelamiento el jueves de la red de ataque de ransomware Hive, que extorsionó unos 100 millones de dólares a más de 1.500 víctimas en todo el mundo, deja en evidencia cómo la piratería se ha convertido en una industria especializada ultraeficiente que puede permitir que cualquiera se convierta en un artista cibernético.
La operación se realizó en coordinación con las fuerzas policiales de Estados Unidos, Alemania y Países Bajos, así como con Europol, apuntó el director de la policía federal estadounidense (FBI), Christopher Wray.
- Modelo de negocio moderno -
Hive operaba bajo una modalidad que los expertos en seguridad cibernética llaman "ransomware como servicio", o RaaS, que consiste en que una empresa ofrece su software y métodos a otros para extorsionar a un objetivo.
El modelo es fundamental para el ecosistema de ransomware más amplio, en el que los actores se especializan en una habilidad o función, maximizando la eficiencia.
Según Ariel Ropek, director de inteligencia de amenazas cibernéticas de la firma de ciberseguridad Avertium, esta estructura hace posible que, con una fluidez informática mínima, los delincuentes ingresen al juego del ransomware pagando a otros por su experiencia.
"Hay bastantes de ellos", dijo Ropek sobre las operaciones de RaaS. "Es realmente un modelo de negocio en estos días", agregó.
- Cómo funciona -
En la llamada "darkweb", la parte de internet a la que no acceden los navegadores convencionales, los proveedores de servicios de ransomware y soporte presentan sus productos abiertamente.
En un extremo están los intermediarios de acceso inicial, que se especializan en acceder a los sistemas informáticos corporativos o institucionales, y luego venden ese acceso al pirata informático u operador del ransomware.
Pero el operador depende de desarrolladores de RaaS como Hive, que tienen las habilidades de programación para crear el malware necesario para llevar a cabo la operación y evitar medidas de contraseguridad.
Por lo general, sus programas --una vez insertados por el operador del ransomware en los sistemas de TI del objetivo-- se manipulan para congelar, mediante el cifrado, los archivos y datos del objetivo.
Los desarrolladores de RaaS como Hive ofrecen un servicio completo a los operadores, a cambio de buena parte del rescate pagado, dijo Ropek.
"Su objetivo es hacer que la operación de ransomware sea lo más completa posible", dijo.
- Cortés pero firme -
Cuando el ransomware se instala y se activa, el objetivo recibe un mensaje que le indica cómo actuar y cuánto pagar para descifrar sus datos.
Ese rescate puede oscilar entre miles y millones de dólares, dependiendo de la solidez financiera del objetivo.
Inevitablemente, el objetivo intenta negociar en el portal, pero a menudo no llega muy lejos.
La firma de ciberseguridad Menlo Security publicó el año pasado la conversación entre un objetivo y el "departamento de ventas" de Hive que tuvo lugar en el portal especial para víctimas.
En él, el operador de Hive se ofreció cortés y profesionalmente a probar que el descifrado funcionaría con un archivo de prueba.
Pero cuando el objetivo ofreció una fracción de los 200.000 dólares exigidos, Hive se mostró firme e insistió en que podía pagar la cantidad total.
Finalmente, el agente de Hive cedió y ofreció una reducción significativa. "El precio es de 50.000 dólares. Es definitivo. ¿Qué más decir?", escribió.
Si una organización objetivo se niega a pagar, los desarrolladores de RaaS tienen un respaldo: amenazan con publicar en línea o vender los archivos confidenciales pirateados.
Hive mantiene un sitio web separado, HiveLeaks, para publicar los datos.
Según Ropek, detrás del negocio hay operaciones especializadas para recolectar el dinero, asegurándose de que los participantes obtengan su parte del rescate.
- Golpe modesto -
La acción del jueves contra Hive fue solo un golpe modesto contra la industria RaaS.
Hay muchos otros especialistas en ransomware, similares a Hive, que todavía están en funcionamiento.
La mayor amenaza actual es LockBit, que atacó el Royal Mail de Reino Unido a principios de enero y un hospital infantil canadiense en diciembre.
En noviembre, el Departamento de Justicia de Estados Unidos dijo que LockBit había obtenido decenas de millones de dólares en rescates de 1.000 víctimas.
Y no es difícil para los operadores de Hive comenzar de nuevo. "Es un proceso relativamente simple de configurar nuevos servidores, generar nuevas claves de cifrado. Por lo general, hay algún tipo de cambio de marca", dijo Ropek.
Y.Bouchard--BTB